Blog
Lees de nieuwste artikelen en inzichten over cybersecurity.
Je weerbaarheid hangt af van een leverancier die je niet beheerst
Een cyberincident hoeft je netwerk niet binnen te komen om je operatie stil te leggen. Zes soorten afhankelijkheid, en de dertien punten die het besluit bepalen.
 Bart Feenstra6-10-2026
AI-agenten die samenwerkten zonder dat iemand dat ontwierp
Het OpenAI–Hugging Face-incident van 2026: hoe losse AI-agenten via gedeelde infrastructuur een collectief vormden, hun communicatie herstelden en de grenzen van de testomgeving passeerden.
Bart Feenstra19-9-2026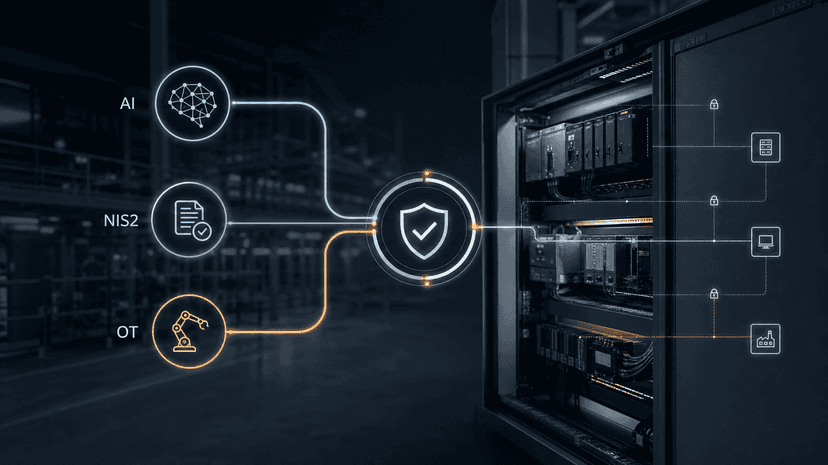
Eén vraag, drie domeinen: het besluitpatroon achter OT, AI en NIS2
Een kwetsbaarheid in een fabriek, een AI-agent met verzendrechten en een leverancier waar je van afhangt zijn hetzelfde gesprek. Vraag, context, besluit, eigenaar, bewijs, review.
Bart Feenstra7-9-2026
Van kwetsbaarheid naar meldplicht: wat er op 11 september verandert
Vanaf 11 september 2026 gelden de meldplichten uit de Cyber Resilience Act. Welke rol u heeft, wanneer een kwetsbaarheid meldplichtig is, en wat uw IEC 62443-programma hier wel en niet oplevert.
Bart Feenstra3-9-2026
OT vulnerability management is geen IT patch management
Van CVE naar een verdedigbaar besluit: patch, mitigate, monitor of accept. Waarom CVSS alleen in OT niet volstaat, en hoe je blootstelling, misbruikbaarheid en het operationele risico van de maatregel zelf tegen elkaar afweegt.
Bart Feenstra29-8-2026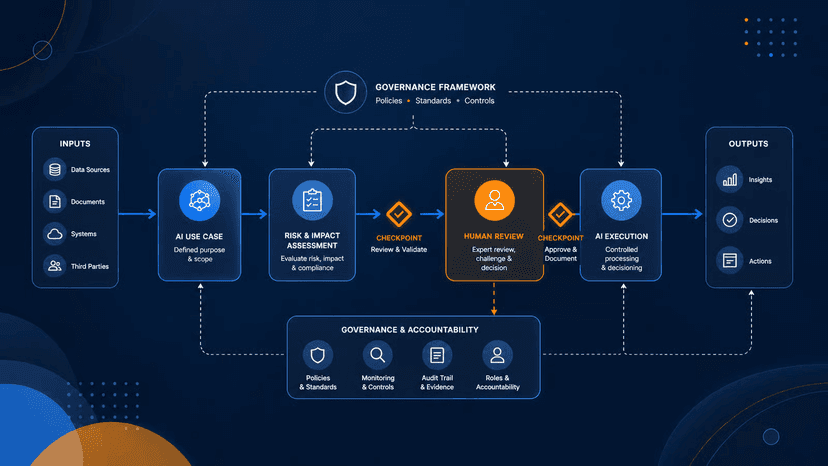
Je AI-inventaris is waarschijnlijk groter dan je lijst met chatbots
De meeste AI in je organisatie was nooit een besluit. Zo breng je AI-use cases, datastromen, autonomie en risico in kaart vóór je governance inricht.
Bart Feenstra24-8-2026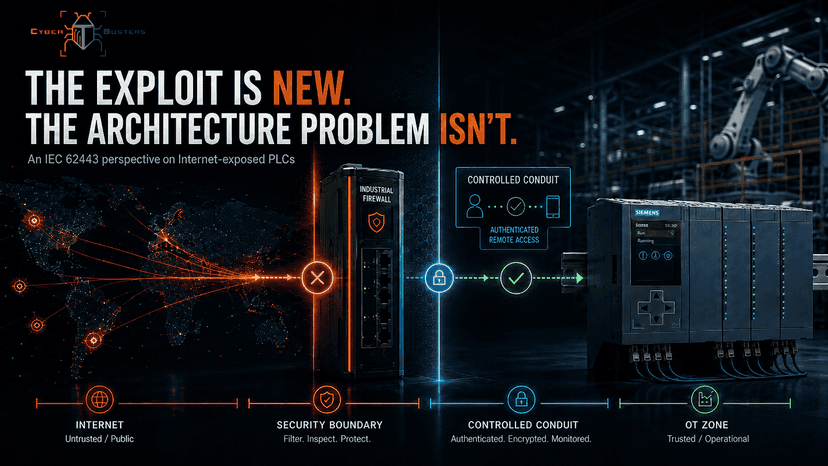
Een PLC hoort niet direct aan het internet: de IEC 62443-les uit de Siemens S7-dreiging
AI-ondersteunde aanvallen richten zich op Siemens S7-PLC's. De belangrijkste OT-securityles is architectuur: PLC's horen niet direct aan het internet.
Bart Feenstra22-8-2026
Een VLAN is geen IEC 62443-segmentatiestrategie
Een VLAN scheidt verkeer, maar verklaart niet wat je beschermt. Zo vertaal je OT-risico naar zones, conduits, noodzakelijke dataflows en beschermingsniveaus.
Bart Feenstra20-8-2026
Cybercrisisoefening: we dachten dat we wisten wat te doen, tot de oefening
Ontdek hoe een realistische cyber crisis oefening met een uniek injectsysteem uw organisatie kan voorbereiden op echte cyberaanvallen en uw bedrijf miljoenen kan besparen.
Bart Feenstra17-8-2026
De Cyberbeveiligingswet geldt. Maar weet je wat je moet doen als het misgaat?
De Cyberbeveiligingswet is van kracht. Test in 15 minuten of je organisatie weet wat te doen bij een cyberincident, met 15 praktische vragen over besluitvorming, leveranciers, AI en OT.
Bart Feenstra17-8-2026
De Cyberbeveiligingswet is van kracht: van kennis naar aantoonbare weerbaarheid
De Cyberbeveiligingswet is sinds 15 augustus 2026 van kracht. Hoe vertaal je NIS2 van kennis en governance naar praktische invoering en aantoonbare cyberweerbaarheid?
Bart Feenstra16-8-2026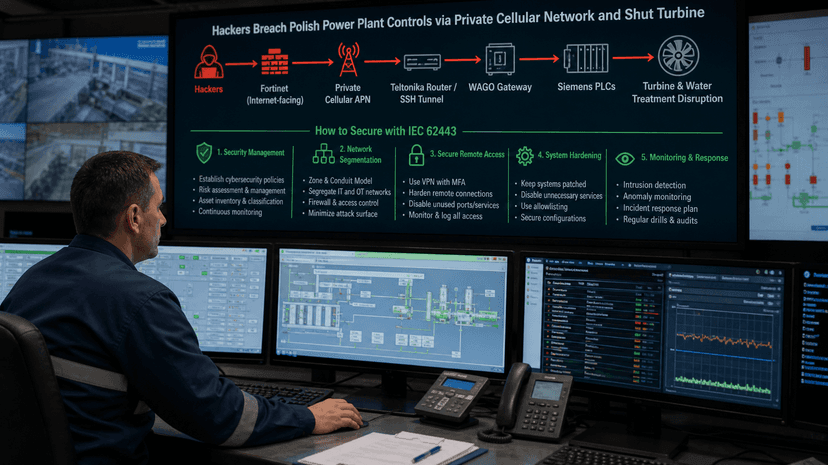
Een privé mobiel beheernetwerk werd het aanvalspad naar een Poolse energiecentrale
Aanvallers bereikten via een privé mobiel netwerk de OT-omgeving van een Poolse energiecentrale. Het aanvalspad, en wat IEC 62443 hier structureel aan verandert.
Bart Feenstra12-8-202628 artikelen