Datum: 7-9-2026
Cybersecurity
Eén vraag, drie domeinen: het besluitpatroon achter OT, AI en NIS2
Een kwetsbaarheid in een fabriek, een AI-agent met verzendrechten en een leverancier waar je van afhangt zijn hetzelfde gesprek. Vraag, context, besluit, eigenaar, bewijs, review.
TL;DREen kwetsbaarheid in een fabriek, een AI-agent met verzendrechten en een leverancier waar je productie van afhangt lijken drie verschillende gesprekken. Ze zijn het niet. In alle drie de gevallen stel je dezelfde zes vragen: wat is het, wat is de context, wat besluiten we, wie draagt het, waar staat het, en wanneer kijken we opnieuw. Het onderwerp verschilt. De vraag niet. |
Er is een patroon dat in vrijwel elk gesprek terugkomt, of het nu over een PLC gaat, over een AI-toepassing of over een leverancier die opeens onbereikbaar is. Het valt alleen zelden op, omdat de drie onderwerpen door verschillende mensen worden behandeld, in verschillende overleggen, met verschillende woorden.
Toch is het steeds dezelfde vraag:
Wat kan het, wat mag het, wie draagt het risico, wie kan ingrijpen, en kunnen we achteraf laten zien dat het besluit beheerst is genomen?
Dit artikel legt dat patroon uit en laat zien hoe het er in elk van de drie domeinen uitziet. De losse onderwerpen staan in eigen artikelen; dit is de kaart eroverheen.
Zes stappen, drie domeinen
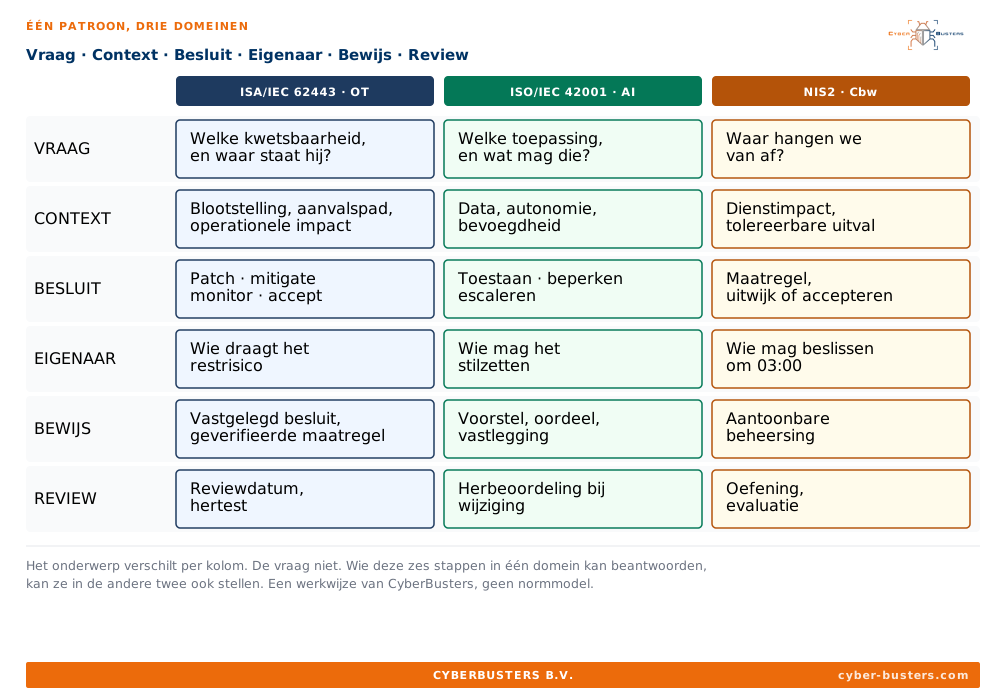
Vraag, context, besluit, eigenaar, bewijs, review. Dat is de hele werkwijze. Hij is niet ingewikkeld; hij wordt alleen zelden afgemaakt. In de praktijk stopt het gesprek meestal na stap drie, en dan blijft er een besluit over dat niemand draagt en dat nergens staat.
Belangrijk: dit is een werkwijze van CyberBusters, geen normmodel. Wat er per stap onder hangt komt wél uit normen en wetgeving, en dat staat hieronder per domein benoemd.
Stap voor stap
1. Vraag: waar hebben we het precies over?
Klinkt vanzelfsprekend en gaat vaak al mis. Een CVE-nummer zonder asset is geen vraag. Een AI-toepassing zonder te weten wat hij mag doen is geen vraag. Een leverancier zonder het proces dat eraan hangt is geen vraag. Afbakenen komt eerst, en in IEC 62443 heet dat niet voor niets het *System under Consideration*.
2. Context: wat maakt dit erg, of juist niet?
Hier zit het verschil tussen een score en een risico. Blootstelling, aanvalspad en operationele impact in OT. Data, autonomie en bevoegdheid bij AI. Dienstimpact en hoe lang je zonder kunt onder NIS2. Zonder deze stap is elk besluit een gok met een getal erbij.
3. Besluit: en niet “staat op de lijst”
Elk domein heeft zijn eigen uitkomsten, maar de logica is identiek: er zijn een paar mogelijke antwoorden en je kiest er één. Patchen, mitigeren, monitoren of accepteren. Toestaan, beperken of escaleren. Maatregel nemen, uitwijken of accepteren. Een open bevinding is geen besluit.
4. Eigenaar: een persoon, geen afdeling
Dit is de stap die het vaakst ontbreekt, en de enige die je niet kunt uitbesteden aan een document. Wie draagt het restrisico als we niet patchen? Wie mag de AI stilzetten? Wie mag beslissen om drie uur 's nachts? Als het antwoord een afdelingsnaam is, is er geen eigenaar.
5. Bewijs: anders bestaat het niet
Wat wist je, wat woog je af, wat besloot je, en wanneer. Zonder vastlegging kun je achteraf niet laten zien dat er is nagedacht, en dan is er voor een auditor geen verschil tussen een doordacht besluit en toeval. Ook voor jezelf niet, een half jaar later.
6. Review: een datum, geen voornemen
Elk besluit is genomen met de kennis van dat moment. Blootstelling verandert, leveranciers veranderen, modellen worden bijgewerkt. Een besluit zonder reviewdatum is een besluit dat langzaam onwaar wordt zonder dat iemand het merkt.
Hoe het eruitziet in OT
Een kwetsbaarheid in een industriële omgeving. De vraag is niet “is er een CVE”, maar of iemand er realistisch bij kan en wat het kost om er iets aan te doen. Het besluit eindigt in patch, mitigate, monitor of accept, met een eigenaar en een reviewdatum.
Uitgewerkt in OT vulnerability management is geen IT patch management. De stap ervóór, het afbakenen en indelen van de omgeving, staat in een VLAN is geen IEC 62443-segmentatiestrategie.
Normbasis: de ISA/IEC 62443-reeks, met 62443-3-2 voor de indeling in zones en conduits en 62443-2-3 voor patchbeheer in een IACS-omgeving.
Hoe het eruitziet bij AI
Een AI-toepassing. De vraag is wat het systeem mag waarnemen, adviseren, beslissen en uitvoeren. De context is welke data het ziet en hoeveel het zelfstandig doet. Het besluit is toestaan, beperken of escaleren, met iemand die het kan stilzetten en een vastlegging van wat er is afgesproken.
Uitgewerkt in menselijk toezicht is een maatregel, geen leus.
Normbasis: ISO/IEC 42001 voor het managementsysteem en ISO/IEC 23894 voor risicomanagement. Of de EU AI Act eisen stelt aan jouw toepassing is een juridische vraag en hangt af van de risicoklasse.
Hoe het eruitziet onder NIS2
Een afhankelijkheid. De vraag is waar je van afhangt en welk proces daaraan hangt. De context is wat er stilvalt en hoe lang je dat volhoudt. Het besluit is een maatregel, een uitwijk of een expliciete acceptatie, met een bestuurder die het draagt en een oefening die aantoont dat het werkt.
De aanleiding en de bestuurlijke kant staan in de Cyberbeveiligingswet is van kracht.
Basis: NIS2 en de Nederlandse Cyberbeveiligingswet. Let op de scope: niet elke organisatie valt eronder, en dat is een juridische beoordeling en geen technische.
Waarom dit één verhaal is en geen drie
Omdat een organisatie die dit patroon in één domein beheerst, het in de andere twee sneller leert. De woorden verschillen, de vaardigheid niet: afbakenen, wegen, kiezen, beleggen, vastleggen, herzien.
En omgekeerd: een organisatie die het nergens afmaakt, herkent zichzelf in alle drie de domeinen. De OT-verbinding die niemand kan uitleggen, de AI-workflow die niemand bezit, het risico dat niemand heeft geaccepteerd. Dat is drie keer dezelfde storing, niet drie problemen.
Veelgestelde vragen
Is dit patroon een norm of een raamwerk?
Nee. Het is een werkwijze van CyberBusters. De inhoud per stap komt uit normen en wetgeving (ISA/IEC 62443, ISO/IEC 42001, NIS2), maar het patroon zelf is een manier om die op elkaar te leggen, niet iets wat in een norm staat.
Kun je hiermee conformiteit aantonen?
Nee. Conformiteit toon je aan tegen een specifieke norm, met bewijs dat een auditor beoordeelt. Dit patroon helpt je die besluiten navolgbaar te maken, wat het aantonen makkelijker maakt, maar het is zelf geen bewijs.
Moet je alle drie de domeinen tegelijk aanpakken?
Nee, en dat is meestal ook geen goed idee. Begin waar de gevolgen het grootst zijn en waar je al iets weet. De winst zit erin dat het tweede domein sneller gaat omdat de vragen bekend zijn.
Waar begin je als je nergens begint?
Bij stap vier. Neem drie dingen die vandaag draaien: een verbinding, een AI-toepassing, een leverancier, en zoek uit wie de eigenaar is. Als je dat niet binnen een dag kunt beantwoorden, weet je waar het werk zit.
Hoe verhoudt dit zich tot ISO/IEC 27001?
ISO/IEC 27001 is een managementsysteem voor informatiebeveiliging en dekt een groot deel van dit patroon op organisatieniveau af. Wat hier bijkomt is de vertaling naar besluiten in een fabriek en over AI-toepassingen, waar beschikbaarheid, veiligheid en autonomie andere afwegingen opleveren dan bij kantoorautomatisering.
Verder lezen
- ISA: ISA/IEC 62443 series of standards
- ISO: ISO/IEC 42001:2023
- EUR-Lex: Richtlijn (EU) 2022/2555 (NIS2)
- CyberBusters: OT vulnerability management is geen IT patch management
- CyberBusters: menselijk toezicht is een maatregel, geen leus
- CyberBusters: een VLAN is geen IEC 62443-segmentatiestrategie
- CyberBusters: de Cyberbeveiligingswet is van kracht