OT Security
Alles wat wij schreven over OT Security, nieuwste eerst.
6 artikelen
OT vulnerability management is geen IT patch management
Van CVE naar een verdedigbaar besluit: patch, mitigate, monitor of accept. Waarom CVSS alleen in OT niet volstaat, en hoe je blootstelling, misbruikbaarheid en het operationele risico van de maatregel zelf tegen elkaar afweegt.
 Bart Feenstra29-8-2026
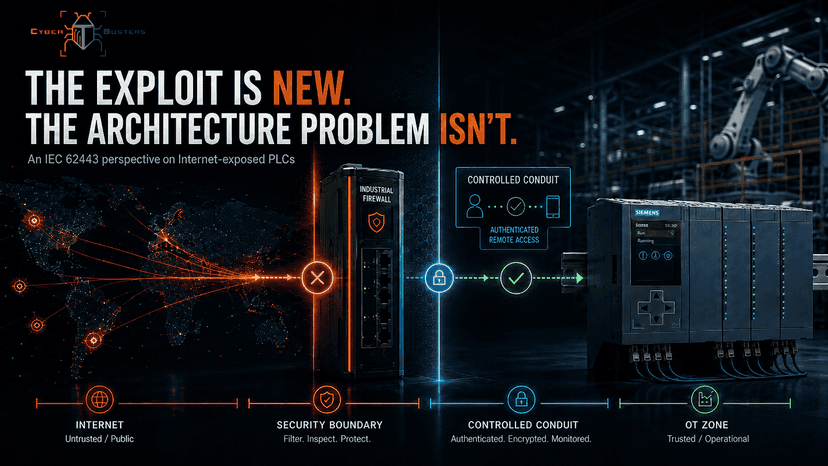
Een PLC hoort niet direct aan het internet: de IEC 62443-les uit de Siemens S7-dreiging
AI-ondersteunde aanvallen richten zich op Siemens S7-PLC's. De belangrijkste OT-securityles is architectuur: PLC's horen niet direct aan het internet.
Bart Feenstra22-8-2026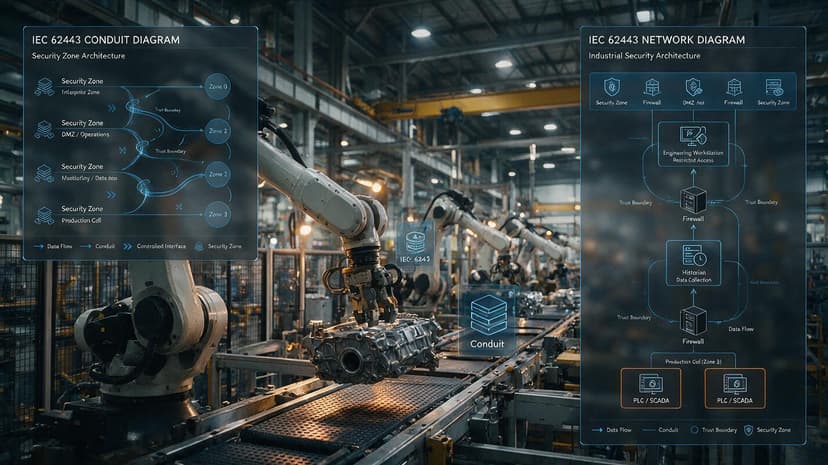
Een VLAN is geen IEC 62443-segmentatiestrategie
Een VLAN scheidt verkeer, maar verklaart niet wat je beschermt. Zo vertaal je OT-risico naar zones, conduits, noodzakelijke dataflows en beschermingsniveaus.
Bart Feenstra20-8-2026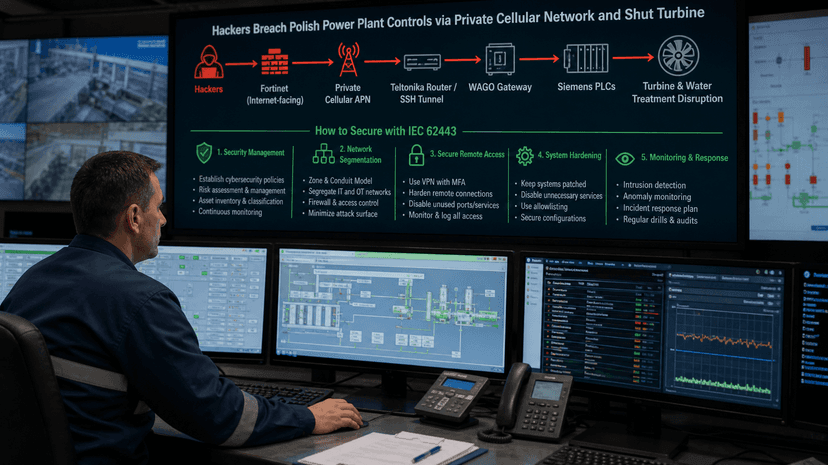
Een privé mobiel beheernetwerk werd het aanvalspad naar een Poolse energiecentrale
Aanvallers bereikten via een privé mobiel netwerk de OT-omgeving van een Poolse energiecentrale. Het aanvalspad, en wat IEC 62443 hier structureel aan verandert.
Bart Feenstra12-8-2026
AI verandert de aanvaller. Waarom IEC 62443 belangrijker is dan ooit
AI verlaagt de kennis, tijd en kosten om een industriële omgeving aan te vallen. Waarom architectuur, zones en Security Levels uit ISA/IEC 62443 juist nu zwaarder wegen.
Bart Feenstra8-8-2026
Waarom OT-beveiliging essentieel is: Beschikbaarheid staat altijd voorop
Een senior OT/ICS cybersecurity consultant legt uit waarom echte operationele beschikbaarheid afhankelijk is van robuuste beveiliging, en hoe je security afstemt op de realiteit van industriële omgevingen.
Bart Feenstra22-12-2025