Datum: 8-8-2026
OT Security
AI verandert de aanvaller. Waarom IEC 62443 belangrijker is dan ooit
AI verlaagt de kennis, tijd en kosten om een industriële omgeving aan te vallen. Waarom architectuur, zones en Security Levels uit ISA/IEC 62443 juist nu zwaarder wegen.

TL;DRAI verlaagt de kennis, tijd en kosten die een aanvaller nodig heeft om een industriële omgeving te doorgronden. Daarmee wordt ISA/IEC 62443 niet overbodig. Het maakt zwakke architectuur gevaarlijker, en uitstel duurder. |
Industriële cybersecurity is altijd anders geweest.
In IT kan een incident systemen, identiteiten en gegevens raken. In operationele technologie kan een incident de productie stilleggen, de beschikbaarheid aantasten en, onder ongelukkige omstandigheden, fysieke gevolgen of veiligheidsgevolgen hebben.
Daarom doet ISA/IEC 62443 ertoe. De norm biedt al ruim twee decennia een gestructureerde manier om industriële automatiserings- en besturingssystemen te beveiligen.
Maar de omgeving rond die norm verandert. Kunstmatige intelligentie verhoogt het tempo waarin aanvallers systemen analyseren, technische informatie verwerken, zwakke plekken vinden en aanvalscapaciteit opbouwen.
Tegelijk komt AI de industriële praktijk binnen via predictive maintenance, anomaliedetectie, machine vision, engineeringondersteuning en optimalisatie. De industriële omgeving wordt slimmer. Ze moet ook weerbaarder worden.
De aanvaller hoeft geen OT-expert meer te worden
Industriële omgevingen hebben altijd baat gehad bij hun complexiteit.
- Een onbekende fabriek doorgronden kost tijd.
- De juiste systemen vinden kost tijd.
- Industriële protocollen begrijpen kost tijd.
- Engineeringdocumentatie interpreteren kost tijd.
- Herkennen welke systemen er voor het fysieke proces werkelijk toe doen vraagt specialistische kennis.
Die wrijving heeft verdedigers altijd geholpen. AI begint haar weg te nemen.
Een aanvaller kan AI gebruiken om documentatie te analyseren, netwerkinformatie te interpreteren, code te genereren en wijs te worden uit technologie die hij zelf niet volledig doorgrondt.
Dat betekent niet dat autonome AI ineens fabrieken overneemt. Dat zou een onnodige overdrijving zijn.
Het directere probleem is eenvoudiger. AI verkleint de hoeveelheid kennis, tijd en moeite die nodig is om een complexe omgeving aan te vallen. In OT weegt dat zwaar.
Security Levels verdienen een herbeoordeling
De Security Levels uit IEC 62443 onderscheiden verschillende niveaus van aanvalscapaciteit, middelen, vaardigheden en motivatie. Dat model blijft bruikbaar.
Maar één aanname verdient een herbeoordeling: specialistische capaciteit wordt goedkoper. Een aanvaller die eerder geen industriële kennis had, kan die steeds vaker aanvullen met AI, vrij beschikbare tooling en openbare technische informatie.
Dat betekent niet dat elk industrieel systeem opeens het hoogste Security Level nodig heeft. IEC 62443 hoort risicogebaseerd te blijven. Maar oudere aannames verdienen een kritische blik.
Als een Target Security Level ooit is vastgesteld omdat een bepaalde aanval schaarse specialistische kennis vereiste, klopt die aanname vandaag dan nog? Dat is de vraag die ertoe doet.
Als aanvallen versnellen, wordt architectuur belangrijker
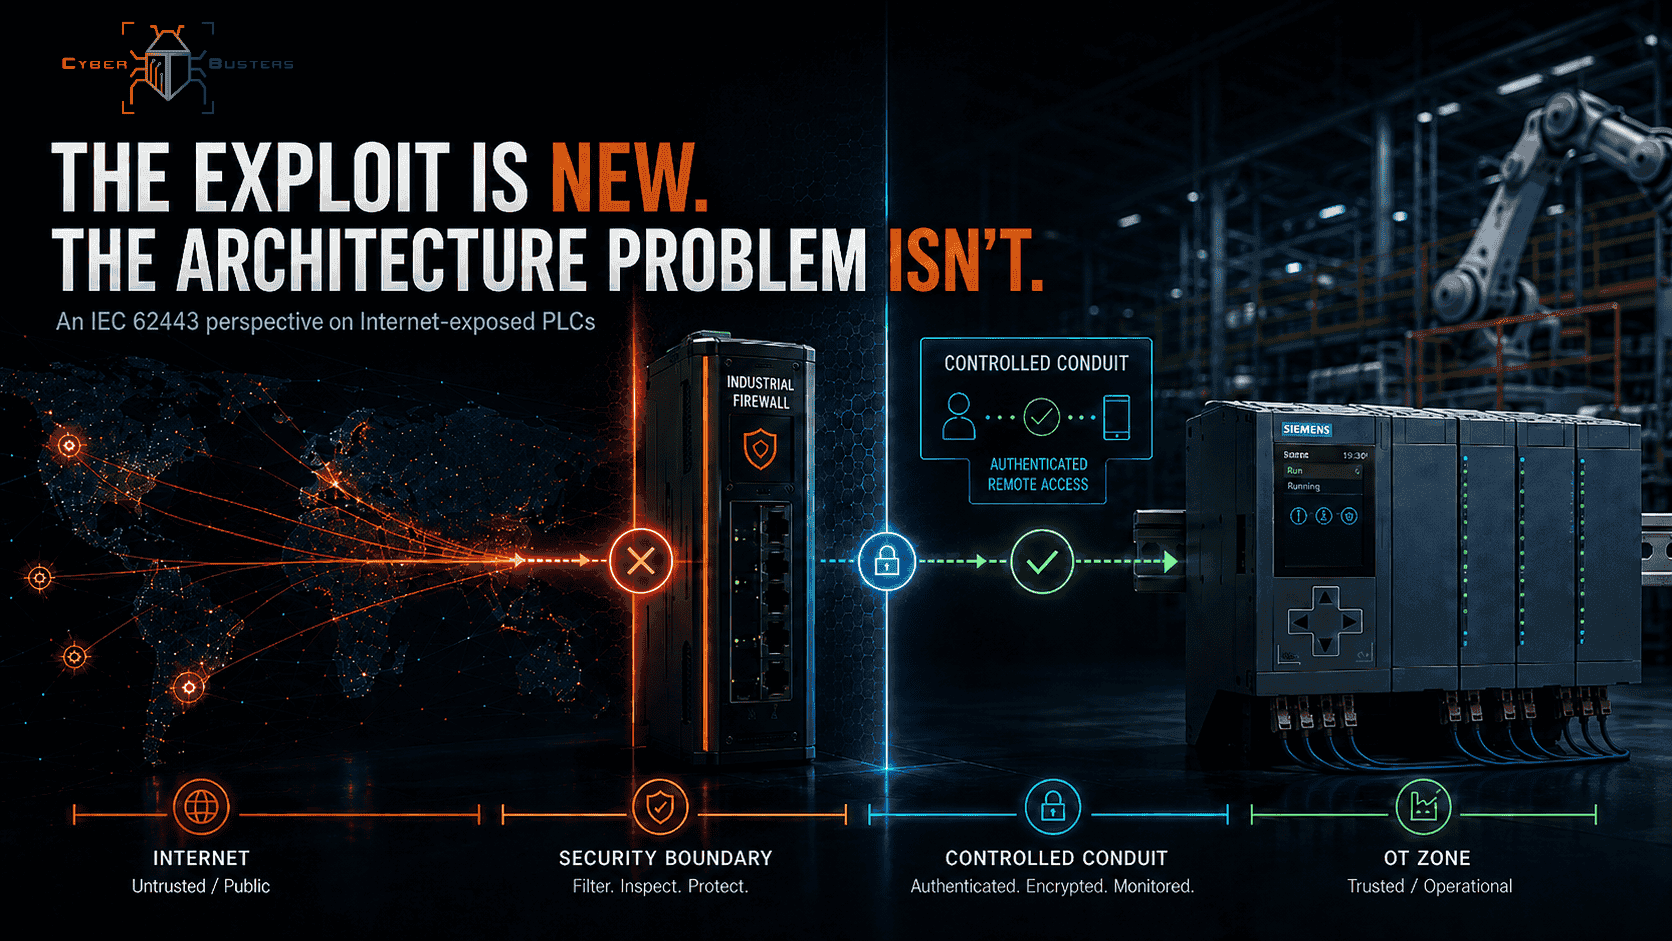
Het antwoord is niet om IEC 62443 los te laten. Bijna het tegenovergestelde: juist de sterkste principes worden belangrijker naarmate aanvallers sneller worden.
- Zones.
- Conduits.
- Beperkte datastromen.
- Identiteits- en toegangsbeheer.
- Minimale rechten.
- Systeemintegriteit.
- Monitoring.
- Veilige toegang op afstand.
- Gelaagde verdediging.
Een kwetsbaar engineeringwerkstation hoort niet vanzelf toegang te geven tot elke PLC. Een gecompromitteerde bedrijfsidentiteit hoort niet vanzelf een pad naar de productie te openen. Een leveranciersverbinding hoort niet vanzelf een vertrouwde route door de industriële omgeving te worden.
Goede architectuur begrenst wat een aanvaller kan bereiken nog voordat een incident begint. Dat telt, want organisaties kunnen er niet van uitgaan dat hun verdedigers altijd sneller reageren dan geautomatiseerde aanvalstooling.
Als de aanvaller op machinesnelheid werkt, moet de architectuur grenzen trekken voordat er een mens aan te pas komt.
AI komt OT ook van binnenuit binnen
Er is nog een reden waarom IEC 62443 belangrijker wordt. AI verandert niet alleen de dreiging. AI wordt onderdeel van de industriële omgeving zelf.
Neem predictive maintenance. Sensordata wordt gebruikt om in te schatten of apparatuur veilig en betrouwbaar door kan draaien. Dat kan stilstand beperken en onderhoud beter plannen. Maar het schept ook nieuwe afhankelijkheden.
- Wat gebeurt er als de onderliggende data wordt gemanipuleerd?
- Wie heeft toegang tot het systeem?
- Kan een aanvaller de datastroom beïnvloeden?
- Waar draait het model?
- Wat gebeurt er als de aanbeveling niet klopt?
- En hoeveel gezag hoort een organisatie aan die aanbeveling te geven?
Een deel hiervan zijn cybersecurityvragen. Andere gaan over AI-governance, assurance en veiligheid. Dat onderscheid wordt steeds belangrijker.
IEC 62443 helpt de industriële omgeving te beschermen waarin deze technologie draait. Een raamwerk als ISO/IEC 42001 beantwoordt een andere vraag: hoe organisaties de AI-systemen besturen die ze ontwikkelen en gebruiken. Industriële organisaties moeten die twee steeds vaker allebei begrijpen.
Compliance is niet het doel
IEC 62443 mag nooit een documentatie-oefening worden. De echte vragen zijn operationeel.
- Kan een aanvaller van IT naar OT bewegen?
- Welke assets mogen met elkaar communiceren?
- Wie mag PLC-logica wijzigen?
- Hoe is toegang op afstand geregeld?
- Wat gebeurt er als een engineeringwerkstation wordt gecompromitteerd?
- Is afwijkende industriële communicatie te detecteren?
- Hoe snel is een deel van de omgeving af te sluiten?
- En wat gebeurt er als cybersecurity, beschikbaarheid en veiligheid met elkaar botsen?
De antwoorden bepalen de industriële weerbaarheid. IEC 62443 geeft organisaties een gestructureerde manier om ze te vinden.
AI maakt IEC 62443 niet overbodig
AI verandert het tempo en de economie van cyberaanvallen. Het maakt industriële beveiligingsarchitectuur niet irrelevant. Het maakt zwakke architectuur gevaarlijker.
De grondbeginselen blijven opvallend constant.
- Ken je assets.
- Begrijp je risico's.
- Bepaal je zones.
- Beheers je conduits.
- Bescherm identiteiten.
- Beveilig toegang op afstand.
- Monitor industriële communicatie.
- Bereid je voor op incidenten.
- Bouw cybersecurity in de industriële levenscyclus in.
Die principes waren belangrijk vóór generatieve AI. Ze zijn nu urgenter. AI vervangt IEC 62443 niet. Het verhoogt de prijs van uitstel.
Van IEC 62443 begrijpen naar IEC 62443 invoeren
De norm begrijpen is één ding. Hem invoeren in een echte industriële omgeving is iets anders.
Van 2 tot en met 6 november 2026 verzorgt CyberBusters de officiële PECB ISA/IEC 62443 Lead Implementer-training, klassikaal in Lelystad. Het programma richt zich op het vertalen van de ISA/IEC 62443-serie naar een werkend IACS-cybersecurityprogramma: industrieel risico, Security Levels, beveiligingsmaatregelen, governance, ketenbeveiliging, patchen, monitoring en incidentrespons.
PECB ISA/IEC 62443 Lead Implementer
Vijf dagen in Lelystad, 2 tot en met 6 november 2026. Van norm naar een werkend IACS-cybersecurityprogramma.
Bekijk de trainingEn als AI zelf onderdeel van het proces wordt?
De omgeving beveiligen is maar één kant van de zaak. Naarmate AI de industriële praktijk binnenkomt via predictive maintenance, engineeringondersteuning, anomaliedetectie en optimalisatie, moeten organisaties ook bepalen hoe die AI bestuurd, gevalideerd en geaudit hoort te worden. Daar wordt ISO/IEC 42001 steeds relevanter.
PECB ISO/IEC 42001 Lead Auditor
Audit het managementsysteem achter de AI die je organisatie ontwikkelt en gebruikt.
Bekijk de training